台积电数据泄露:供应链漏洞如何重写半导体安全边界
台积电数据泄露:供应链漏洞如何重写半导体安全边界
当全球最严密的半导体内网防线完好无损,员工个资却从第三方云端被明码标价出售,真正的战场早已转移。
半导体行业习惯把核心制造系统打造成“铜墙铁壁”,却常常忽略外部服务商手里的那把钥匙。台积电数据泄露事件再次证明:攻击者不必攻破台积电本身,只需找到供应链上最薄弱的一环。这起事件不是单纯的个资外流,而是对整个高阶制造产业安全边界的一次重新校准。
核心结论
- 供应链攻击已成为半导体企业的主战场:台积电核心系统未遭入侵,数据却从云端供应商流出,证明防护重心必须外移。
- 员工个资本身具备战略价值:包含身份证、银行与紧急联络人信息的完整档案,可直接支撑精准钓鱼与人才情报活动。
- 勒索门槛显著降低:仅需3枚比特币即可对全球最大晶圆代工厂施压,显示暗网数据交易正在走向“小而精”模式。
关键数据
- 4.6万笔 — 黑客宣称掌握的现职与离职员工资讯总量,涵盖姓名、身份证号、银行账户及紧急联络人等19个字段。
- 6.9GB — 整批数据宣称容量,样本文件包含499笔完整记录以证明真实性。
- 3枚比特币 — 黑客开出的买断价格,约合新台币740万元或22万美元,并设定一周倒计时。
- 0证据 — 台积电官方确认目前无任何迹象显示自身内部系统遭到入侵。
- 第三方云端 — 外泄资料经比对与某家云端服务供应商系统中的数据相符,且不涉及生产与客户机密。
行动指南
🧑💻 技术从业者
立即审计自己所负责或使用的第三方SaaS/云服务权限范围,强制启用最小权限与定期访问日志审查;将“供应商数据出口”纳入日常威胁建模。
🏢 企业决策者
要求所有处理员工敏感信息的云端供应商提交完整的SOC 2/ISO 27001审计报告,并在合同中明确数据泄露责任与通知时限;启动供应链安全评估专项预算。
📈 投资人与行业观察者
将“第三方云服务依赖度与安全管控能力”纳入半导体与高科技公司尽职调查清单,重点关注那些高度依赖外部HR/行政云平台的企业估值折让风险。
目录
供应链攻击为何成为半导体制造的新常态?
员工个资外流如何转化为精准社会工程武器?
台积电数据泄露会加速监管对第三方服务商的追责吗?
常见问题解答
📌 关键事实
– 事件曝光时间:2026年11月11-12日
– 黑客宣称数据量:约4.6万笔、6.9GB
– 开价:3枚比特币,一周未售则公开
– 台积电立场:确认部分现职与离职员工信息外流,但自身系统无入侵证据,数据来自第三方云端供应商
– 影响范围:不涉及晶圆生产与客户商业机密
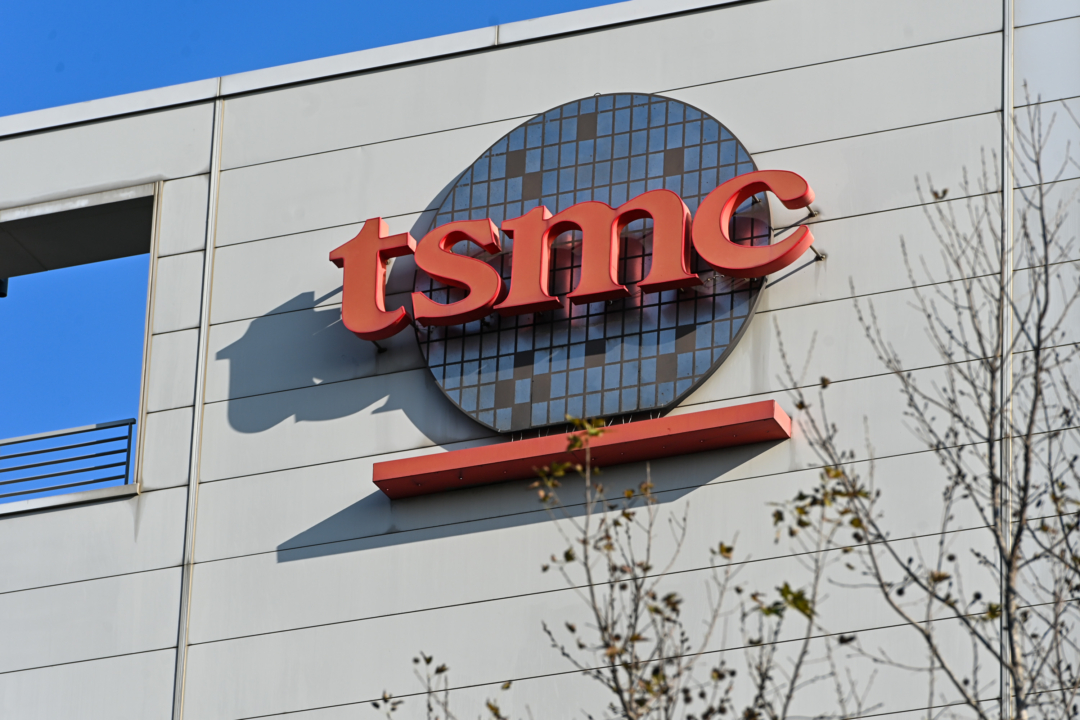
图注:台积电厂区外观(资料图)。事件凸显即使核心制造系统安全,第三方服务仍可能成为突破口。来源:大纪元
供应链攻击为何成为半导体制造的新常态?
台积电数据泄露再次证明,攻击者已从正面强攻转向“绕道而行”。全球晶圆代工龙头的内部网络以高规格隔离与零信任架构著称,但员工行政、人事与福利相关数据往往托管于外部云端服务,形成天然薄弱点。
这种模式并非孤例。2023年台积电曾因供应商Kinmax测试环境遭LockBit攻击而曝光部分服务器配置信息,当时勒索金额高达7000万美元。如今金额虽大幅下降,路径却高度一致:不碰核心制造,只拿外围可交易数据。
半导体产业高度依赖专业分工,HR系统、差旅平台、云端协作工具几乎必然外包。每一次外包都等于把部分攻击面交给管控力较弱的第三方。当黑客发现3枚比特币就能获得高价值员工档案时,供应链攻击的投资回报率已远超直接渗透大厂防火墙。
未来三年,半导体制造商的安全预算分配将被迫调整:从“保护自己”转向“验证并持续监控所有能接触敏感数据的供应商”。
员工个资外流如何转化为精准社会工程武器?
台积电数据泄露真正的危险不在于数据本身被公开,而在于它能被快速武器化。样本显示,字段包含身份证字号、私人手机、银行信息以及紧急联络人姓名与地址,这几乎是社会工程攻击的完整弹药库。
攻击者可轻易冒充公司人资或主管,以“紧急事故”“薪资异常”或“福利确认”为由联系员工或其家属。结合AI语音克隆与深度伪造技术,诈骗成功率将显著上升。台湾资安专家已公开警告,此类数据对半导体关键人才的定向挖角与情报刺探同样极具价值。
更深远的影响在于信任侵蚀。当员工意识到自己的紧急联络人信息都可能被交易,公司内部对数据治理的信心会下降,进而影响人才留任与合规文化。对台积电这类高度依赖顶尖工程师的企业而言,这是隐性却真实的竞争力损耗。
短期内,受影响员工必须提高对陌生来电、异常邮件的警惕;长期看,企业必须把“员工数据最小化与定期销毁”写进供应商合同条款。
台积电数据泄露会加速监管对第三方服务商的追责吗?
台积电数据泄露发生在台湾企业接连爆出个资事件的背景下,监管压力已在累积。台湾《个人资料保护法》对数据控制者与处理者均有责任要求,但实操中第三方云端供应商的责任边界常被模糊处理。
此次台积电明确指向“某云端服务供应商”,等于把责任链公开化。未来类似事件中,主管机关更可能要求大型企业证明其对供应商的尽职调查与持续监控措施,而非仅接受“我们系统没被黑”的答辩。
对全球半导体供应链而言,这可能催生更严格的第三方安全审计标准。客户(尤其是美欧科技巨头)在采购时,会把供应商的云端数据治理能力纳入评分。那些无法提供透明安全证据的中小型云服务商,将面临订单流失风险。
监管落地速度取决于事件后续调查结果,但趋势已很清晰:数据主权与供应链责任正在从“建议”变成“硬性门槛”。
常见问题解答
❓ 台积电数据泄露事件的核心是什么?
黑客在暗网论坛宣称掌握约4.6万笔台积电现职与离职员工详细个资(含身份证、银行与紧急联络人信息),开价3枚比特币出售,并威胁一周后公开。台积电确认部分信息确已外流,但强调自身系统无被入侵证据,数据与某第三方云端服务供应商相符,且不涉及生产与客户机密。
❓ 为什么这起事件比一般企业个资外流更受关注?
台积电是全球先进制程的核心供应商,其员工数据具备战略情报价值,可用于精准钓鱼、人才挖角甚至供应链渗透。事件同时暴露了高阶制造企业在第三方云端依赖上的系统性弱点,影响范围远超单一公司。
❓ 事件对半导体行业安全策略意味着什么?
防护重心必须从“保护自己的网络”扩展到“验证并持续审计所有接触敏感数据的供应商”。未来采购合同、安全预算与监管要求都将强化第三方责任条款,供应链安全将成为新的竞争门槛。
❓ 受影响员工目前最需要做什么?
提高对冒充公司人资、主管或紧急联络人的电话与邮件的警惕,启用多因素认证,并关注台积电官方后续通知。若收到异常要求提供验证码或转账的信息,应立即通过官方渠道核实。
📅 本文信息更新至2026年11月12日,内容综合自台积电官方声明、中央社、经济日报、风传媒、TechFlow等权威与即时报道,仅供参考。